

[은행이 뚫린다] 예가람저축은행, 고객 주민등록번호·계좌번호 유출됐는데 고지 안했다 슬그머니 수정
지난 10월 2일 AI를 악용한 해킹공격에 피해를 입었던 예가람저축은행이 홈페이지에는 고객의 ‘성명, 생년월일, 연락처’가 유출됐다고 공지했지만, 사실 주민등록번호와 계좌번호까지 유출된 것으로 알려졌다. 심지어 해당 사실을 개인정보위에만 신고했다가, 이 사실이 외부에 알려지자 홈페이지 공지를 슬그머니 바꿔놔 빈축을 사고 있다.
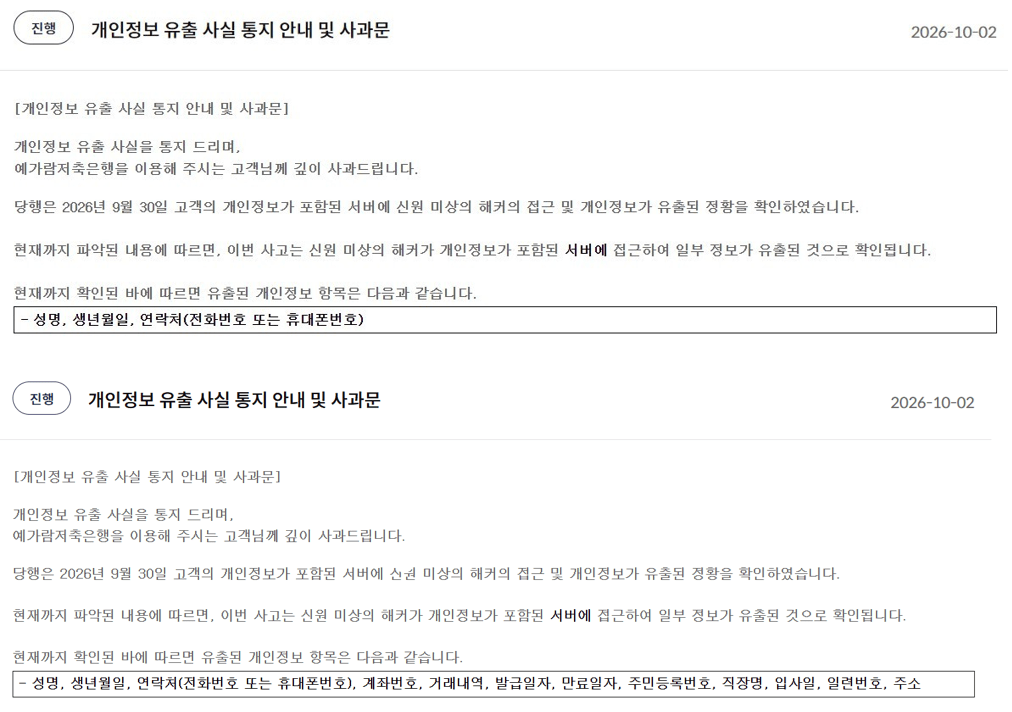
국회 정무위원회 김형연 의원(조국혁신당)이 개인정보보호위원회로부터 제출받은 예가람저축은행의 ‘개인정보 유출사고 신고서’에 따르면, 고객 주민등록번호와 계좌번호까지 유출된 사실이 드러났다. 그러나 은행이 고객에게 알린 홈페이지 통지 안내문에는 해당 항목이 빠져 있다.
개인정보위에 제출한 신고서에 적힌 예가람저축은행의 유출 항목은 고객 성명·전화번호·계좌번호·주소·주민등록번호 등이다. 규모는 5만24건이다. 반면 은행이 홈페이지에 올린 ‘개인정보 유출 사실 통지 안내 및 사과문’에는 성명·생년월일·연락처만 적혀 있었다.
심지어 이 사실이 알려지자 별도의 추가 공지 없이 기존 공지를 슬그머니 고쳐놨다.
금융감독원에 보고한 침해사고 내역에는 유출 항목 없이 ‘개인(신용)정보 유출(확인중)’으로만 기재됐다.
유출 경위는 홈페이지 시스템의 웹 취약점(웹셸)과 메모리 덤프로 기재됐다. 웹셸은 해커가 취약점을 통해 서버에 몰래 올려 원격 조종을 하는 데 쓰는 프로그램을 말한다.
김형연 의원은 “개인정보보호법이 유출 사실을 지체 없이 알리도록 한 것은, 사고를 아는 쪽이 피해를 입을 사람에게 알려 피해확산을 선제적으로 차단하기 위한 조치”라며, “예가람저축은행이 주민등록번호와 계좌번호, 주소의 유출 사실을 정부에 신고해 놓고도 고객 안내문에서 이를 빠뜨린 것은 매우 유감”이라고 지적했다.
이어 김 의원은 “정부는 주민등록번호 암호화 여부 등 필요한 안전조치가 제대로 이뤄졌는지 확인하고, 2차 피해를 막을 대책을 꼼꼼히 챙겨야 한다”고 말했다.

