

9월은 교육업계 수난시대... ‘교육 분야 웹사이트’ 해킹 피해 급증
최근 교육업계를 노린 사이버 공격이 기승을 부리고 있어 주의가 요구된다. 특히 교육업계는 학생과 학부모 모두의 정보를 담고 있어, 개인정보 유출은 물론 카드번호 등 금융정보와 주소 등 민감정보 유출로 인한 추가 피해 우려가 크다. 특히 미성년자의 경우 스스로 대응하기 어렵기 때문에 더욱 논란이 되고 있다.
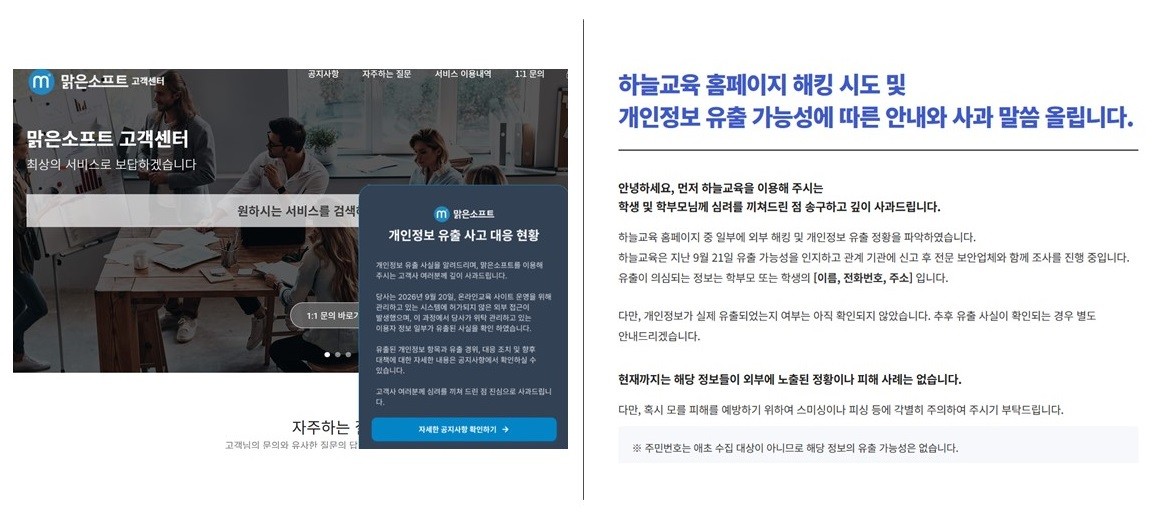
유아부터 초등학교 및 중고교 교육 전문 사이트 ‘하늘교육’은 9월 21일 홈페이지 일부 외부 해킹 및 개인정보 유출 정황을 파악했다고 사이트를 통해 공지했다. 유출이 의심되는 정보는 △학부모·학생 이름 △전화번호 △주소로, 지금까지는 실제 유출이 됐는지 확인이 되지 않았다.
온라인 교육 사이트 ‘맑은소프트’도 9월 20일 시스템에 허가되지 않은 외부 접근이 발생하고, 이 과정에서 위탁관리하던 이용자 정보 일부가 유출된 사실을 확인했다고 밝혔다. 역시 지금까지는 유출 여부가 최종 확인된 단계는 아니며, 관련 당국에 신고 및 내부 시스템 점검에 나선 상황이다.
유명 수학학원 ‘생각하는황소’도 9월 18일 예약사이트가 해킹돼 △학부모·학생 이름 △학교 △학년 △생년월일 △학부모 전화번호 등이 유출됐다. 특히 이 경우 유출 공지 이후 학부모 커뮤니티에 2차 피해를 주장하는 신고가 올라온 것으로 알려졌다.
역시나 온라인 교육 사이트 ‘라이브클래스’의 운영사 퓨처스콜레도 9월 15일 자체 보안 점검 과정에서 개인정보 유출 사실을 확인했다. 유출된 개인정보는 △이름 △수강 신청자명 △이메일 주소 △휴대전화번호 △프로필 이미지 주소 △서비스 내부 식별번호이며, 다행히 카드 등 결제 정보와 비밀번호 등 로그인 관련 정보는 유출되지 않았다고 밝혔다.
이러한 공격은 해외에서도 일어났다. 9월 5일에는 호주 수학 학습 플랫폼 매스스페이스가 침해를 당해 107만9819명의 개인정보가 빠져나간 사실이 알려졌다. 피해자는 호주와 뉴질랜드의 △학생 △학부모·보호자 △학교 교직원 △매스스페이스 직원이다.
한편, 교육학술정보원 통계에 따르면 2025년부터 대학 등 교육기관을 노린 악성코드 공격이 급증하고 있으며, 2025년 한 해에만 8만6738건이 발생해 2025년 6만3614건보다 36% 늘어났다.
보안분야 전문가들은 “교육 관련 홈페이지는 수강생은 물론 학부모와 미성년자인 학생들의 개인정보가 몰려있어 사이버 공격자들의 목표로 급부상하고 있다”면서, “특히 학생 대상 2차 피해가 우려되는 만큼 보안을 강화해야할 것”이라고 조언했다.


