

맑은소프트 해킹 일파만파... 최소 22개 사이트 개인정보 유출
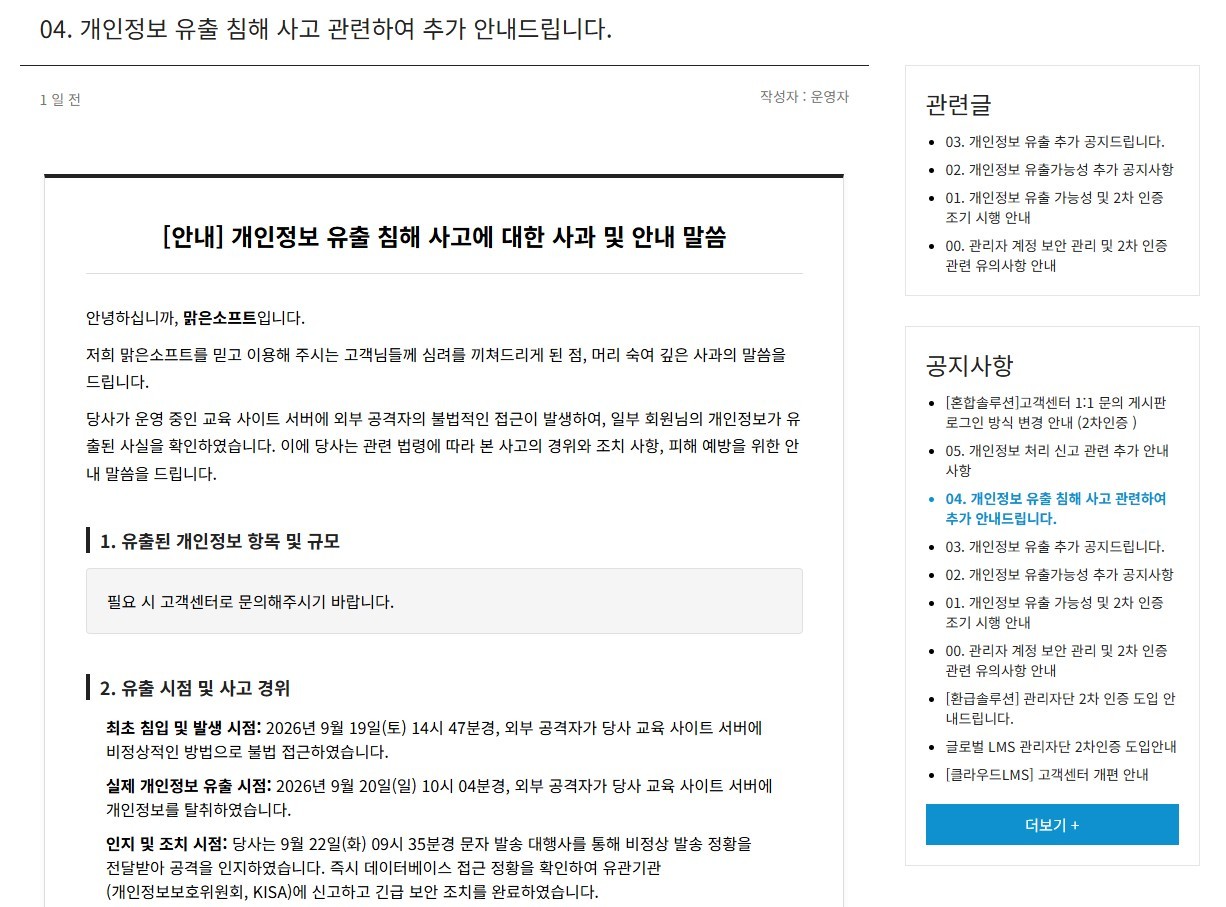
클라우드 학습관리 시스템(LMS)을 제공하는 온라인 교육 사이트 운영기업 ‘맑은소프트’가 9월 29일 개인정보 유출 사실을 확인(최초 유출 가능성 확인은 26일)하고 공지했다. 다만 맑은소프트는 유출된 개인정보 항목과 규모는 ‘고객센터에 별도 문의’ 해달라고만 밝혀 정확한 피해 규모 및 유출 정보의 종류는 파악되지 않았다.
문제는 맑은소프트가 LMS를 제공하는 기업이라는 사실이다. LMS는 인터넷을 통해 기관이나 기업의 교육 과정을 기획부터 운영과 평가까지 관리해 주는 서비스형 학습관리 시스템으로, 온라인 교육을 운영하는 곳이 많이 사용하고 있다.
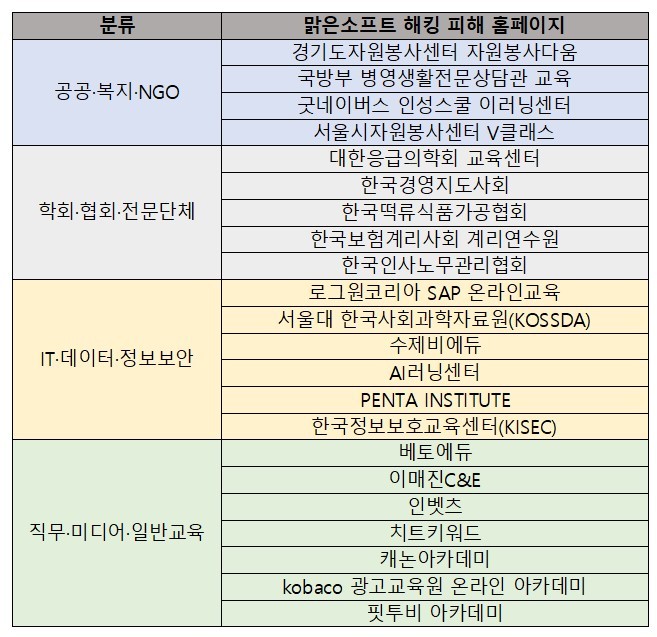
<보안뉴스>가 직접 확인한 결과 실제로 이번 맑은소프트의 서비스를 사용하다 개인정보가 유출된 홈페이지는 22개로, 군과 공공, 민간 등 분야를 가리지 않고 다양한 곳이 포함됐다. 피해 홈페이지는 대부분 소규모로 온라인 교육을 진행하는 곳이지만, 교육을 듣는 교육생이 군인부터 의사, 기업 임직원, 교수 등 각 분야의 전문가들이 많아 2차 범죄가 발생할 경우 큰 피해가 예상된다.
게다가 일부 홈페이지의 경우 내부에 IT 및 보안 전문가가 없는 경우가 많아 해킹 이후의 대응에도 미온적인 태도를 보여 문제가 되고 있다. 한 피해자는 자신의 개인정보가 유출된 홈페이지가 “자세한 내용은 맑은소프트에 문의하라”며 제대로 된 대응을 하지 않는다며 본지에 하소연했다.
한편, 맑은소프트는 스팸과 스미싱이 발생할 수 있다며 주의를 요구하는 한편, 비밀번호를 변경하고 출처가 불분명한 연락에는 대응하지 말 것을 요구했다.


